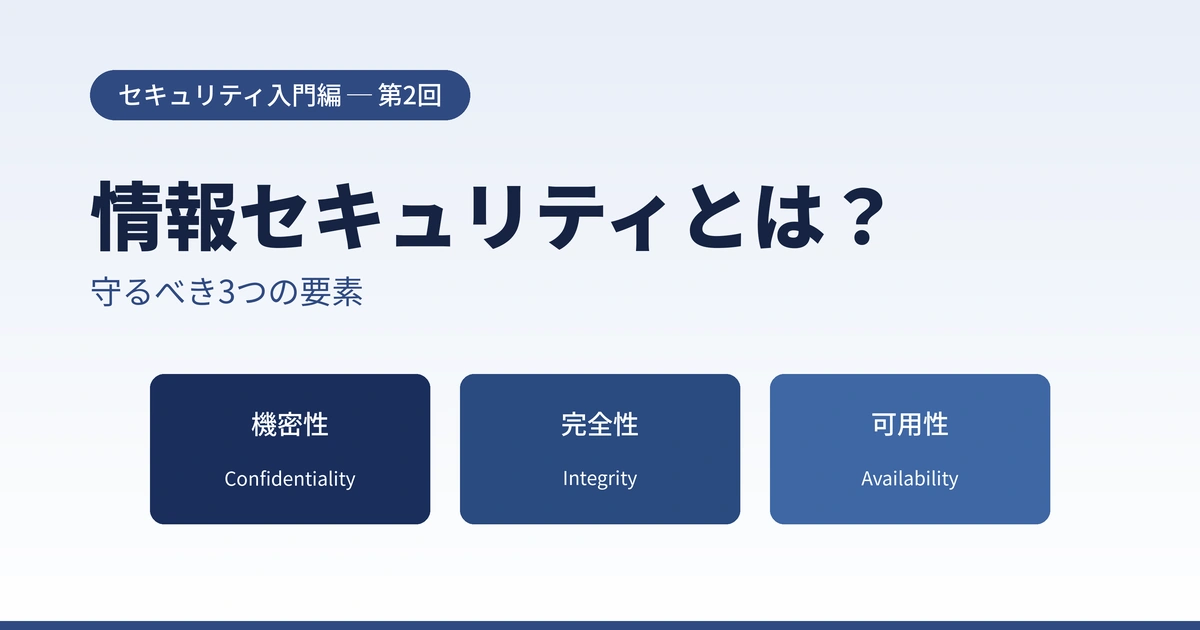
情報セキュリティとは、情報を守るための考え方と取り組みの総称です。「守る」と一言でいっても、その内容は3つに分けられます。他人に見られないこと、内容が書き換えられないこと、そして必要なときに使えること。この3つを 機密性・完全性・可用性 と呼びます。何を守るのかが分かれば、どう守るかも見えてきます。
はじめに
「セキュリティ対策」と聞いて、何を思い浮かべるでしょうか。
パスワードを複雑にする。ウイルス対策ソフトを入れる。怪しいメールを開かない。どれも正しい対策です。しかしこれらは手段であって、目的ではありません。
対策を考える前に、 そもそも何を守ろうとしているのか を整理しておきましょう。守るべきものが明確になれば、対策の意味も分かってきます。
なぜセキュリティが必要になるのか
セキュリティの必要性は、3つの要素がそろったときに生まれます。 情報資産・脅威・脆弱性 の3つです。
家を例に考えると分かりやすくなります。
| 要素 | 家の場合 | 情報の場合 |
|---|---|---|
| 資産 | 家そのもの、中の家財 | 顧客名簿、パスワード、パソコン |
| 脅威 | 泥棒、火災、地震 | 攻撃者、マルウェア、機器の故障 |
| 脆弱性 | 壊れやすい鍵、燃えやすい構造、施錠忘れ | 単純なパスワード、古いソフトウェア |
図:家に置きかえて考えてみる
3つがそろって初めてリスクになる
重要なのは、 どれか1つでも欠ければ被害は生じない という点です。
守るべき家がなければ、泥棒が来ても失うものはありません。泥棒も災害も存在しない土地なら、鍵をかける必要はありません。どんな道具でも壊せない完璧な鍵があれば、泥棒が来ても侵入されません。
情報も同じです。守るべき情報がなく、攻撃者もおらず、隙もない——そのいずれかが成り立てば、対策は不要です。
しかし現実には、3つともゼロにはできません。だからセキュリティが必要になります。
図:3つがそろったときリスクが生まれる
| 用語/英単語 | 意味 | イメージ・補足 |
|---|---|---|
| 情報資産 | 守るべき価値のある情報や、それを扱う機器 | 家・家財にあたるもの |
| 脅威 / Threat | threat=脅かすもの; 資産に損害を与える可能性のある要因 | 泥棒・火災にあたるもの |
| 脆弱性 / Vulnerability | vulnerable=傷つきやすい; 脅威につけ込まれる弱点 | 壊れやすい鍵・施錠忘れにあたるもの |
対策できるのは主に「脆弱性」
3つのうち、自分の努力で減らせるのは 脆弱性 です。
攻撃者の存在をなくすことはできません。地震を防ぐこともできません。守るべき情報を捨ててしまえば脅威は消えますが、それでは本来の目的を果たせません。
一方、鍵を頑丈なものに替える、窓に補助錠を付ける、外出時に必ず施錠する——こうした対策は自分で実行できます。
情報セキュリティでも同じです。この連載で扱う対策の多くは、脆弱性を減らすための行動です。
情報セキュリティが守るもの
情報セキュリティでは、守るべき性質を3つに分類します。それぞれの頭文字を取って CIA とも呼ばれます。
| 要素 | 英語 | 意味 |
|---|---|---|
| 機密性 | Confidentiality | 許可された人だけが見られること |
| 完全性 | Integrity | 情報が正確で、書き換えられていないこと |
| 可用性 | Availability | 必要なときに使えること |
図:情報セキュリティが守る3つの性質
この3つは、どれか1つが欠けても情報セキュリティは成り立ちません。順番に見ていきましょう。
機密性 ― 見られてはいけない
機密性 とは、情報を見る権限のある人だけがアクセスできる状態のことです。
| 用語/英単語 | 意味 | イメージ・補足 |
|---|---|---|
| 機密性 / Confidentiality | confidential=秘密の; 許可された人だけが情報にアクセスできる性質 | 鍵のかかった引き出しに書類をしまうイメージ |
失われるとどうなるか
機密性が失われると、本来見せるべきでない相手に情報が渡ります。
クレジットカード番号が漏れれば、不正利用される可能性があります。住所や電話番号が流出すれば、迷惑な勧誘や詐欺の標的になります。企業であれば、顧客情報の漏洩は信用の失墜と賠償責任につながります。
厄介なのは、 一度漏れた情報は取り戻せない ことです。パスワードなら変更できますが、氏名や生年月日は変えられません。
守る手段
機密性を守る代表的な方法は3つあります。
認証 :本人であることを確認する仕組みです。パスワードや指紋認証がこれにあたります。
アクセス制御 :誰が何を見られるかを決める仕組みです。会社のファイルサーバーで、経理部のフォルダには経理部員しかアクセスできないように設定するといった形です。
暗号化 :内容を読めない形に変換する仕組みです。仮に情報が盗まれても、鍵がなければ内容は分かりません。
完全性 ― 書き換えられてはいけない
完全性 とは、情報が正確であり、許可なく変更されていない状態のことです。
| 用語/英単語 | 意味 | イメージ・補足 |
|---|---|---|
| 完全性 / Integrity | integrity=完全さ・正確さ; 情報が改ざんされていない性質 | 契約書に勝手な書き込みがされていない状態 |
失われるとどうなるか
完全性が損なわれると、情報を信用できなくなります。
銀行口座の残高が勝手に書き換えられたら、どの数字が正しいのか分からなくなります。企業のWebサイトが改ざんされ、偽の情報が掲載されれば、それを信じた顧客に被害が及びます。
さらに深刻なのは、 書き換えられたことに気づけない場合 です。見た目には正常なので、誤った情報のまま業務が進んでしまいます。
守る手段
完全性を守る方法には次のようなものがあります。
変更履歴の記録 :誰がいつ何を変更したかを記録します。不正な変更があっても追跡できます。
デジタル署名 :データが改ざんされていないことを証明する技術です。少しでも内容が変われば検出できます。
バックアップ :改ざんされた場合に、正しい状態へ戻すための備えです。
可用性 ― 使えなくなってはいけない
可用性 とは、必要なときに情報やシステムを利用できる状態のことです。
| 用語/英単語 | 意味 | イメージ・補足 |
|---|---|---|
| 可用性 / Availability | available=利用できる; 使いたいときに使える性質 | 店が営業時間内にちゃんと開いている状態 |
失われるとどうなるか
可用性が失われると、情報は無事でも意味をなしません。
オンラインバンキングにアクセスできなければ、残高が正確でも振込はできません。病院のシステムが停止すれば、患者の記録が残っていても診療に支障が出ます。
可用性を脅かすのは攻撃だけではありません。機器の故障、災害、操作ミスなど、原因はさまざまです。
守る手段
可用性を守る方法には次のようなものがあります。
冗長化 :同じ機能を持つ機器を複数用意し、1台が止まっても継続できるようにします。
バックアップ :データが失われたときに復旧できるよう、別の場所に複製を保管します。
攻撃対策 :大量のアクセスを送りつけてサービスを停止させる攻撃への備えです。
3つのバランスを取る
ここまで3つの要素を見てきましたが、実際には すべてを最大にすることはできません。 互いに相反する面があるためです。
たとえば機密性を極限まで高めるなら、情報をどこにも保存せず、誰もアクセスできなくするのが最も安全です。しかしそれでは可用性がゼロになり、情報を持つ意味がなくなります。
逆に可用性だけを追求すれば、誰でもいつでもアクセスできる状態が理想です。しかしそれは機密性を放棄することになります。
| 対策 | 高まるもの | 下がるもの |
|---|---|---|
| パスワードを複雑にする | 機密性 | 可用性(忘れやすくなる) |
| アクセス権限を厳しくする | 機密性 | 可用性(必要な人も使いにくい) |
| バックアップを増やす | 可用性・完全性 | 機密性(複製が増え漏洩点も増える) |
図:3つすべてを最大にはできない
重要なのは、 守る対象に応じて優先順位を決める ことです。
個人の趣味の写真であれば、機密性より可用性を優先してもよいでしょう。一方、マイナンバーや医療情報であれば、多少使いにくくても機密性を優先すべきです。
「すべてを完璧に守る」ではなく「何を優先するか」を考えるのが、現実的な情報セキュリティの考え方です。
守る対象は情報だけではない
ここまで「情報を守る」と述べてきましたが、実際に守るべき対象はもう少し広くなります。
| 対象 | 具体例 |
|---|---|
| 情報そのもの | 顧客名簿、設計図、パスワード |
| 情報を扱う機器 | パソコン、スマートフォン、サーバー |
| 情報を扱う人 | 従業員、家族、自分自身 |
| 情報を扱う環境 | オフィス、自宅、ネットワーク |
とくに見落とされがちなのが 人 です。
どれだけ強固なシステムを作っても、従業員が偽のメールに騙されてパスワードを入力すれば、防御は突破されます。実際、多くの攻撃は技術的な脆弱性ではなく、人の心理につけ込む形で行われています。
この連載で扱うフィッシング詐欺も、まさに人を標的とした攻撃です。
まとめ
情報セキュリティの必要性は、情報資産・脅威・脆弱性の3つがそろったときに生まれます。このうち自分で減らせるのは主に脆弱性であり、対策の多くはここに向けられます。守るべき性質は機密性・完全性・可用性の3つに分類され、それぞれの頭文字からCIAと呼ばれます。機密性は許可された人だけが見られること、完全性は情報が書き換えられていないこと、可用性は必要なときに使えることを指します。この3つは互いに相反する面があるため、すべてを最大にはできません。守る対象に応じて優先順位を決めることが現実的な対応です。また守るべき対象は情報そのものだけでなく、機器・人・環境にも及びます。とくに人を標的とした攻撃は多く、次回以降で具体的な手口を見ていきます。
用語表
| 用語 | 意味 |
|---|---|
| 情報セキュリティ | 情報を守るための考え方と取り組みの総称 |
| 情報資産 | 守るべき価値のある情報や、それを扱う機器 |
| 脅威(Threat) | 資産に損害を与える可能性のある要因。攻撃者やマルウェア、災害など |
| 脆弱性(Vulnerability) | 脅威につけ込まれる弱点。単純なパスワードや古いソフトウェアなど |
| 機密性(Confidentiality) | 許可された人だけが情報にアクセスできる性質 |
| 完全性(Integrity) | 情報が正確で、許可なく変更されていない性質 |
| 可用性(Availability) | 必要なときに情報やシステムを利用できる性質 |
| CIA | 機密性・完全性・可用性の頭文字を取った呼び方 |